Cum îți protejezi site-ul WordPress de atacuri comune
WordPress este o țintă frecventă pentru boți și atacuri automate. Vezi cele mai comune probleme de securitate și ce poți face pentru a-ți proteja site-ul, conturile, pluginurile și datele.
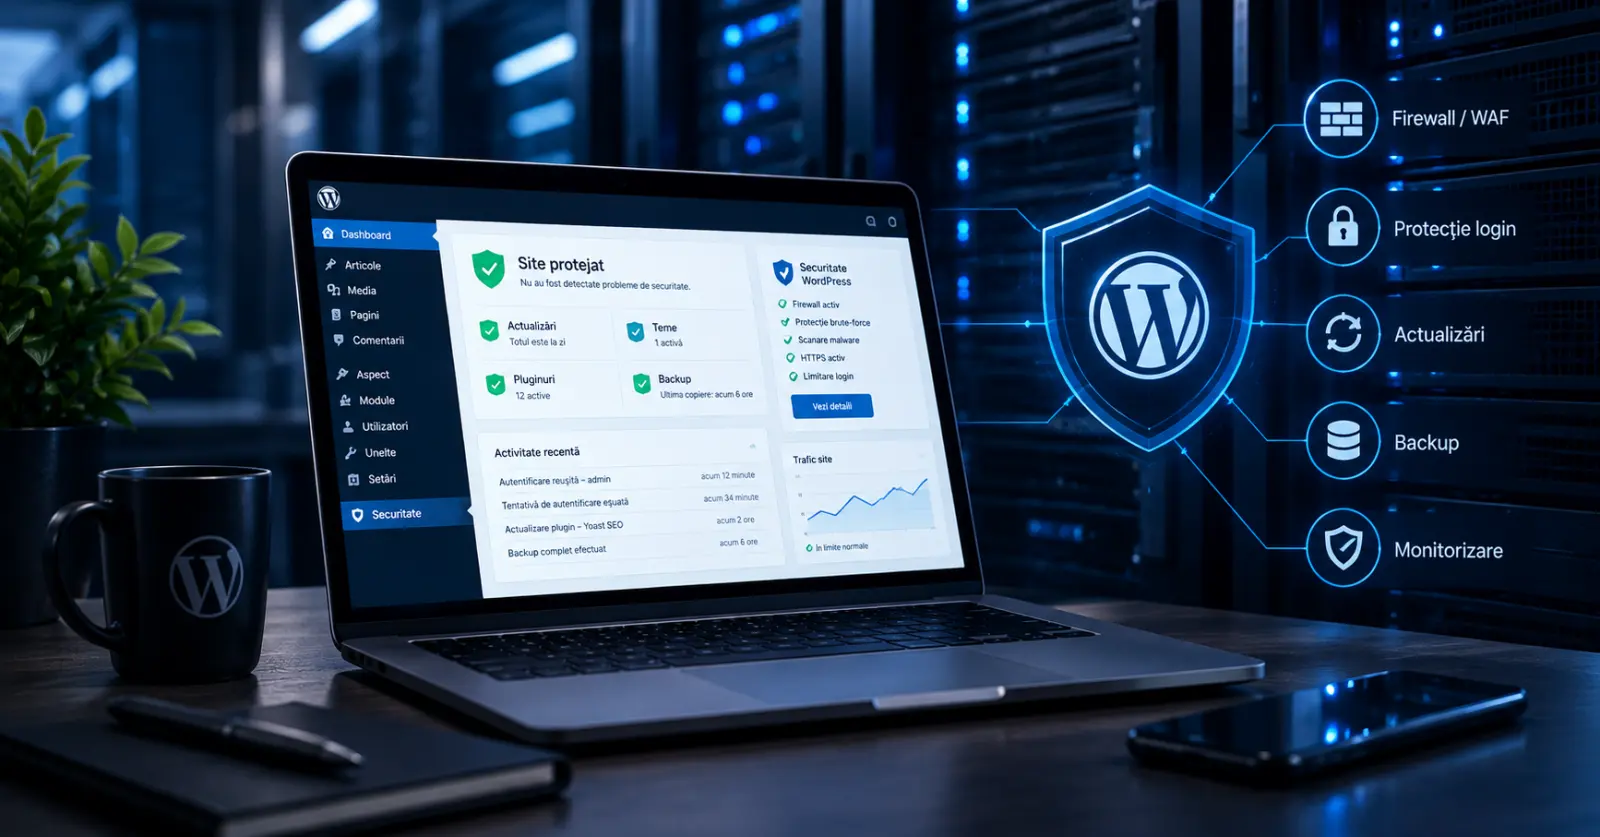
WordPress este una dintre cele mai populare platforme pentru site-uri, magazine online, bloguri și proiecte de business. Popularitatea are însă și un dezavantaj: site-urile WordPress sunt scanate constant de boți care caută parole slabe, pluginuri vulnerabile, configurații greșite și fișiere care pot fi exploatate.
Asta nu înseamnă că WordPress este o platformă nesigură. De cele mai multe ori, problemele apar din combinația dintre software neactualizat, pluginuri abandonate, parole slabe, acces administrativ prost protejat și lipsa unui sistem bun de backup.
Securitatea WordPress trebuie privită ca un proces continuu, nu ca o singură setare pe care o activezi o dată și apoi o uiți.
Pe scurt: ce trebuie să faci?
- ține WordPress, pluginurile și temele actualizate;
- folosește parole puternice și autentificare în doi pași;
- șterge pluginurile și temele pe care nu le mai folosești;
- limitează accesul la zona de administrare;
- folosește un firewall sau WAF atunci când proiectul justifică acest lucru;
- fă backup-uri regulate și păstrează copii independente;
- monitorizează loginurile și activitatea neobișnuită;
- nu instala pluginuri sau teme din surse dubioase;
- protejează serverul, nu doar WordPress-ul;
- testează periodic dacă backup-ul poate fi restaurat.
Care sunt cele mai comune atacuri asupra unui site WordPress?
Un atac asupra unui site WordPress nu arată întotdeauna ca în filme. În foarte multe cazuri, primul pas este complet automatizat: un bot încearcă să găsească o pagină de login, un plugin vulnerabil sau o versiune veche de software.
WordPress documentează în mod explicit două categorii foarte frecvente de atacuri: request-uri construite pentru vulnerabilități cunoscute și încercări automate de ghicire a parolelor.
Printre problemele întâlnite cel mai des se află brute-force, exploatarea pluginurilor vulnerabile, malware, XSS, SQL injection și încărcarea unor fișiere malițioase.
1. Protejează zona de login împotriva brute-force
Un atac brute-force presupune încercarea repetată a unor combinații de utilizator și parolă până când atacatorul găsește date valide.
Nu este nevoie ca parola să fie ghicită manual. Atacatorii folosesc boți care pot testa automat foarte multe combinații și pot încerca simultan mii de site-uri.
Prima măsură este folosirea unei parole puternice și unice pentru fiecare cont administrativ.
WordPress recomandă parole puternice și menționează autentificarea în doi pași ca un nivel suplimentar de protecție.
Nu folosi username-uri ușor de ghicit
Un cont administrativ numit admin nu este o alegere bună. Un atacator nu trebuie să ghicească și numele utilizatorului dacă acesta este evident.
Este mai bine să folosești un username care nu este predictibil și să păstrezi privilegiile administrative doar pentru conturile care chiar au nevoie de ele.
Activează autentificarea în doi pași
Dacă parola este compromisă, autentificarea în doi pași poate introduce încă o barieră înainte ca atacatorul să poată intra în cont.
Pentru site-uri comerciale, magazine online și proiecte administrate de mai multe persoane, această măsură este cu atât mai importantă.
2. Ține WordPress actualizat
Una dintre cele mai simple și importante măsuri de securitate este actualizarea software-ului.
WordPress primește actualizări care pot include remedieri de securitate. De exemplu, în 2026 au fost publicate versiuni WordPress care au rezolvat vulnerabilități de securitate, iar proiectul recomandă instalarea acestor versiuni cât mai repede.
Problema nu este doar WordPress în sine. Aceeași regulă se aplică pluginurilor, temelor și componentelor serverului.
O vulnerabilitate cunoscută într-un plugin popular poate deveni o țintă pentru scanări automate imediat după ce informația devine publică.
3. Pluginurile sunt una dintre cele mai importante zone de verificat
Pluginurile extind funcționalitatea WordPress, dar fiecare plugin adaugă și cod suplimentar care trebuie întreținut și securizat.
Dacă un plugin nu mai este necesar, nu există un motiv bun să rămână instalat doar „pentru orice eventualitate”. WordPress recomandă explicit actualizarea pluginurilor și eliminarea celor care nu mai sunt folosite.
Ce trebuie verificat?
- este pluginul actualizat?
- mai este întreținut de dezvoltator?
- este compatibil cu versiunea actuală de WordPress?
- are nevoie reală site-ul de el?
- vine dintr-o sursă de încredere?
- există alternative mai simple?
Cu cât ai mai puține componente inutile, cu atât ai mai puține lucruri care trebuie monitorizate.
4. Nu instala teme și pluginuri piratate
Temele și pluginurile „nulled” sunt una dintre cele mai riscante scurtături pe care le poate face proprietarul unui site.
Un fișier modificat poate conține cod malițios, backdoor-uri, redirecturi sau alte mecanisme care permit accesul ulterior la site.
Problema este că un astfel de cod poate să nu fie vizibil imediat. Site-ul poate funcționa aparent normal, în timp ce un script malițios așteaptă momentul potrivit.
Pentru un site comercial, economia făcută printr-un plugin piratat nu justifică riscul asupra întregii infrastructuri.
5. Protejează site-ul împotriva malware-ului
Malware-ul poate ajunge pe un site printr-o vulnerabilitate exploatată, un plugin compromis, credențiale furate sau fișiere încărcate în mod necorespunzător.
După compromitere, atacatorul poate modifica pagini, introduce redirecturi, injecta reclame, crea conturi administrative sau folosi serverul pentru alte activități.
Un site infectat nu trebuie tratat doar prin ștergerea fișierului care pare suspect. Trebuie identificată cauza prin care atacatorul a obținut accesul.
6. Ce este un WAF și de ce poate fi util?
Un WAF, adică Web Application Firewall, filtrează traficul către aplicație și poate bloca anumite request-uri malițioase înainte ca acestea să ajungă la WordPress.
WordPress documentează atât soluțiile de firewall la nivelul aplicației, cât și WAF-urile care pot filtra traficul înainte ca acesta să ajungă la server.
Un WAF nu înlocuiește actualizările și securizarea WordPress. Este un strat suplimentar de apărare.
Practic, o infrastructură bine securizată poate avea mai multe niveluri:
- securitatea conturilor;
- securitatea WordPress;
- securitatea pluginurilor și temelor;
- firewall la nivel de aplicație sau server;
- protecție la nivel de rețea;
- backup și posibilitate de restaurare;
- monitorizare.
7. Protejează wp-admin
Zona /wp-admin/ este una dintre cele mai interesante ținte pentru boții care încearcă să obțină acces la un site WordPress.
În funcție de configurația serverului și de nevoile proiectului, accesul poate fi protejat suplimentar prin mecanisme precum limitarea accesului, autentificare suplimentară sau reguli de firewall.
WordPress menționează inclusiv protejarea server-side a zonei wp-admin ca un strat suplimentar de apărare, dar avertizează că o configurare greșită poate afecta funcționalități precum admin-ajax.php.
De aceea, astfel de modificări nu ar trebui făcute orbește pe un site aflat deja în producție.
8. Dezactivează editarea fișierelor din Dashboard
WordPress permite dezactivarea editorului de fișiere din Dashboard prin configurația:
define( 'DISALLOW_FILE_EDIT', true );Această setare poate reduce posibilitatea ca un utilizator compromis să modifice direct fișierele temei sau pluginurilor din interfața WordPress. WordPress o recomandă ca măsură de hardening.
Important: această setare nu reprezintă o protecție completă. Dacă un atacator are deja suficiente privilegii sau poate încărca fișiere prin alt mecanism vulnerabil, problema rămâne.
9. Ai grijă la uploadurile de fișiere
Funcțiile care permit utilizatorilor să încarce fișiere trebuie tratate cu atenție. O zonă de upload prost configurată poate deveni un punct de intrare pentru fișiere malițioase sau pentru consum excesiv de resurse.
OWASP tratează uploadul de fișiere ca o zonă importantă de risc și recomandă validarea și limitarea corespunzătoare a fișierelor încărcate.
Pentru formulare, marketplace-uri, profile de utilizatori sau alte funcționalități cu upload, trebuie verificate tipul fișierului, dimensiunea, procesarea și locația în care este stocat.
10. Protejează baza de date
Baza de date conține o parte importantă din informațiile site-ului: utilizatori, articole, setări, comenzi și alte date ale aplicației.
SQL injection apare atunci când date controlate de utilizator ajung să influențeze în mod nesigur interogările SQL. Consecințele pot varia de la citirea unor informații până la modificarea sau ștergerea datelor.
În WordPress, securitatea bazei de date depinde în mare măsură de codul WordPress, pluginurile și temele instalate. De aceea, actualizările și folosirea unor componente de încredere sunt esențiale.
11. Nu ignora XSS
XSS, sau Cross-Site Scripting, apare atunci când un atacator reușește să introducă un script malițios într-un context în care acesta este executat în browserul altui utilizator.
Un astfel de atac poate fi folosit, în funcție de vulnerabilitate, pentru a modifica conținutul afișat, a executa acțiuni în contextul victimei sau a accesa anumite informații disponibile browserului.
Pentru proprietarul unui site WordPress, cea mai importantă măsură practică este să nu instaleze componente nesigure și să mențină pluginurile, temele și WordPress actualizate.
12. Fă backup-uri, dar nu păstra singura copie pe același server
Backup-ul este una dintre cele mai importante măsuri de securitate, dar este adesea tratat greșit.
Dacă ai o singură copie a site-ului pe același server care este compromis sau defect, nu ai o strategie reală de recuperare.
Un backup util ar trebui să permită restaurarea atât a fișierelor WordPress, cât și a bazei de date.
WordPress recomandă backup-uri regulate și păstrarea unor copii într-o locație de încredere, astfel încât să poți reveni la o stare anterioară dacă un site este compromis.
Ce trebuie să verifici la backup?
- cât de des este realizat;
- unde este stocat;
- câte versiuni sunt păstrate;
- dacă baza de date este inclusă;
- dacă fișierele sunt incluse;
- dacă backup-ul este accesibil în cazul în care serverul principal cade;
- dacă restaurarea a fost testată.
Ultimul punct este important: un backup pe care nu l-ai testat niciodată nu îți oferă aceeași siguranță ca unul pe care știi că îl poți restaura.
13. Folosește HTTPS și protejează accesul administrativ
HTTPS trebuie să fie standard pentru un site modern. Pe lângă protejarea conexiunii dintre browser și server, este important să te asiguri că accesul administrativ și toate serviciile care transmit informații sensibile folosesc conexiuni securizate.
Certificatul SSL nu rezolvă însă problemele de securitate ale aplicației. Un site poate avea HTTPS activ și să fie în continuare vulnerabil din cauza unui plugin vechi, a unei parole compromise sau a unei configurări greșite.
14. Nu acorda tuturor utilizatorilor drepturi de administrator
Un cont compromis este mult mai periculos dacă are acces complet la site.
Pentru un proiect administrat de mai multe persoane, este mai sănătos să folosești rolurile WordPress și să oferi fiecărui utilizator doar nivelul de acces de care are nevoie.
Un editor de conținut nu are nevoie automat de toate drepturile unui administrator.
15. Monitorizează ce se întâmplă pe site
Securitatea nu înseamnă doar să blochezi atacurile. Trebuie să poți observa și când ceva neobișnuit se întâmplă.
Printre lucrurile care merită monitorizate se află:
- loginuri eșuate;
- loginuri din locații neobișnuite;
- crearea unor utilizatori noi;
- modificarea fișierelor;
- instalarea unor pluginuri noi;
- schimbarea temei;
- redirecturi suspecte;
- creșteri neobișnuite ale traficului;
- erori repetate ale serverului;
- fișiere noi care nu ar trebui să existe.
16. Securitatea WordPress începe și de la hosting
Poți avea un WordPress configurat foarte bine, dar dacă serverul este prost securizat, rămân riscuri importante.
De aceea trebuie luate în calcul și componente precum:
- versiunea PHP;
- firewall-ul serverului;
- permisiunile fișierelor;
- SSH și accesul administrativ;
- configurația bazei de date;
- backup-urile;
- monitorizarea serverului;
- protecția împotriva traficului malițios.
Securitatea WordPress și securitatea infrastructurii sunt două lucruri diferite, dar trebuie tratate împreună.
Un checklist simplu pentru securitatea WordPress
- WordPress este actualizat?
- Pluginurile sunt actualizate?
- Temele sunt actualizate?
- Ai șters pluginurile inutile?
- Ai șters temele pe care nu le mai folosești?
- Administratorii folosesc parole unice și puternice?
- Este activată autentificarea în doi pași?
- Există backup-uri recente?
- Backup-ul este stocat separat?
- Ai un mecanism de monitorizare?
- Zona de administrare este protejată?
- Site-ul folosește HTTPS?
- Hostingul este actualizat și securizat?
- Ai verificat periodic existența unor fișiere sau utilizatori necunoscuți?
Ce să faci dacă site-ul a fost deja compromis?
Dacă observi redirecturi ciudate, utilizatori administrativi necunoscuți, reclame injectate, fișiere suspecte sau modificări pe care nu le-ai făcut, nu presupune automat că este suficient să ștergi fișierul problematic.
Mai întâi trebuie identificat punctul prin care atacatorul a intrat.
În funcție de situație, procesul poate include:
- limitarea accesului la site;
- schimbarea credențialelor compromise;
- verificarea utilizatorilor WordPress;
- verificarea pluginurilor și temelor;
- analiza fișierelor modificate;
- verificarea logurilor serverului;
- scanarea malware;
- restaurarea unui backup curat;
- actualizarea tuturor componentelor;
- verificarea serverului după curățare.
În cazul unei compromiteri serioase, restaurarea unui backup cunoscut ca fiind curat poate fi mai sigură decât încercarea de a elimina manual fiecare modificare făcută de atacator.
Concluzie
Un site WordPress nu trebuie să fie tratat ca fiind securizat doar pentru că are SSL și un plugin de securitate instalat.
Securitatea reală vine din mai multe straturi: software actualizat, parole puternice, autentificare în doi pași, pluginuri de încredere, acces administrativ controlat, firewall, hosting configurat corect, backup-uri și monitorizare.
Cel mai important este să nu aștepți primul incident pentru a începe să te ocupi de securitate. Multe dintre măsurile importante sunt simple și pot fi implementate înainte ca site-ul să devină o problemă.
Pentru un site de prezentare simplu, câteva măsuri de bază pot fi suficiente. Pentru un magazin WooCommerce, un site cu conturi de utilizatori sau o platformă care procesează date importante, securitatea trebuie tratată mult mai serios, inclusiv la nivel de hosting și infrastructură.
Întrebări frecvente
WordPress este o platformă nesigură?
Nu. WordPress are un proces dedicat de securitate și primește actualizări pentru probleme descoperite în core. Riscul apare frecvent din componente neactualizate, pluginuri vulnerabile, parole slabe sau configurații greșite.
Este suficient să instalez un plugin de securitate?
Nu. Un plugin de securitate poate adăuga protecție, dar nu poate înlocui actualizările, parolele puternice, backup-urile, securitatea hostingului și configurarea corectă a site-ului.
Cât de des trebuie făcut backup?
Frecvența depinde de cât de des se modifică site-ul. Un magazin online care primește comenzi zilnic are nevoie de o strategie diferită față de un site de prezentare actualizat o dată pe lună.
Pot securiza WordPress fără pluginuri?
Da, o parte importantă a hardening-ului poate fi făcută la nivel de server, configurare, permisiuni, autentificare, firewall și backup. Pluginurile pot adăuga însă funcționalități utile de monitorizare și protecție.
Ce este cel mai important: WordPress, pluginurile sau hostingul?
Toate. Securitatea trebuie privită ca un sistem cu mai multe straturi. O vulnerabilitate într-un singur punct poate afecta întregul proiect.
Ce fac dacă am găsit malware pe site?
Nu este recomandat să ștergi la întâmplare fișierele suspecte. Mai întâi trebuie identificată cauza compromiterii, apoi site-ul poate fi curățat sau restaurat dintr-un backup cunoscut ca fiind curat și toate componentele trebuie actualizate.
Verifică restaurarea, nu doar instalarea unui plugin
Într-un mediu WordPress de test, fă backup pentru bază și fișiere, apoi restaurează într-o destinație nouă. Verifică login-ul, o pagină, imaginile și un formular. Notează timpul și dependențele. Actualizează separat nucleul, tema și extensiile, urmărind incompatibilitățile. Elimină componentele nefolosite și limitează drepturile conturilor. Un plugin de securitate poate ajuta, dar nu înlocuiește actualizarea, autorizarea, backup-ul și diagnosticarea incidentelor.
Continuă cu un pas practic
- Parole, 2FA și manager de parole: setup-ul minim pentru 2026
- Cum muți un site pe alt hosting fără downtime: ghid complet
Pentru lucru ghidat:
Bazele securității web — lecții de probă și fișă de proiect.
Surse și referințe
- Hardening WordPress — WordPress (consultat 2026-10-12)
- OWASP Top 10 — OWASP (consultat 2026-10-12)
Îți place INONLINE?
Articolele, cursurile și tool-urile noastre sunt gratuite. Ne poți susține cu o cafea sau îți poți promova afacerea în fața cititorilor noștri.
Autor
Lucian ConstantinLucian Constantin este jurnalist tech și autor pe InOnline.ro, specializat în subiecte precum securitatea cibernetică, hosting, servere VPS, hardware și infrastructură cloud. Scrie despre tehnologii, gadgeturi, soluții de găzduire web și provocările securității digitale, explicând concepte tehnice într-un mod clar și accesibil. Articolele sale îi ajută pe cititori să înțeleagă mai bine tehnologiile actuale și să ia decizii informate atunci când aleg echipamente, servicii și soluții digitale.
Citește și
Ce platformă alegi pentru magazinul tău online în 2026
Core Web Vitals și Lighthouse: cum măsori și prioritizezi optimizările
Cum muți un site pe alt hosting: verificări, DNS și plan de revenire