Parole, 2FA și manager de parole: setup-ul minim pentru 2026
Află care este setup-ul minim de securitate în 2026: parole unice, manager de parole, 2FA, passkeys, coduri de recuperare și protecția conturilor importante.

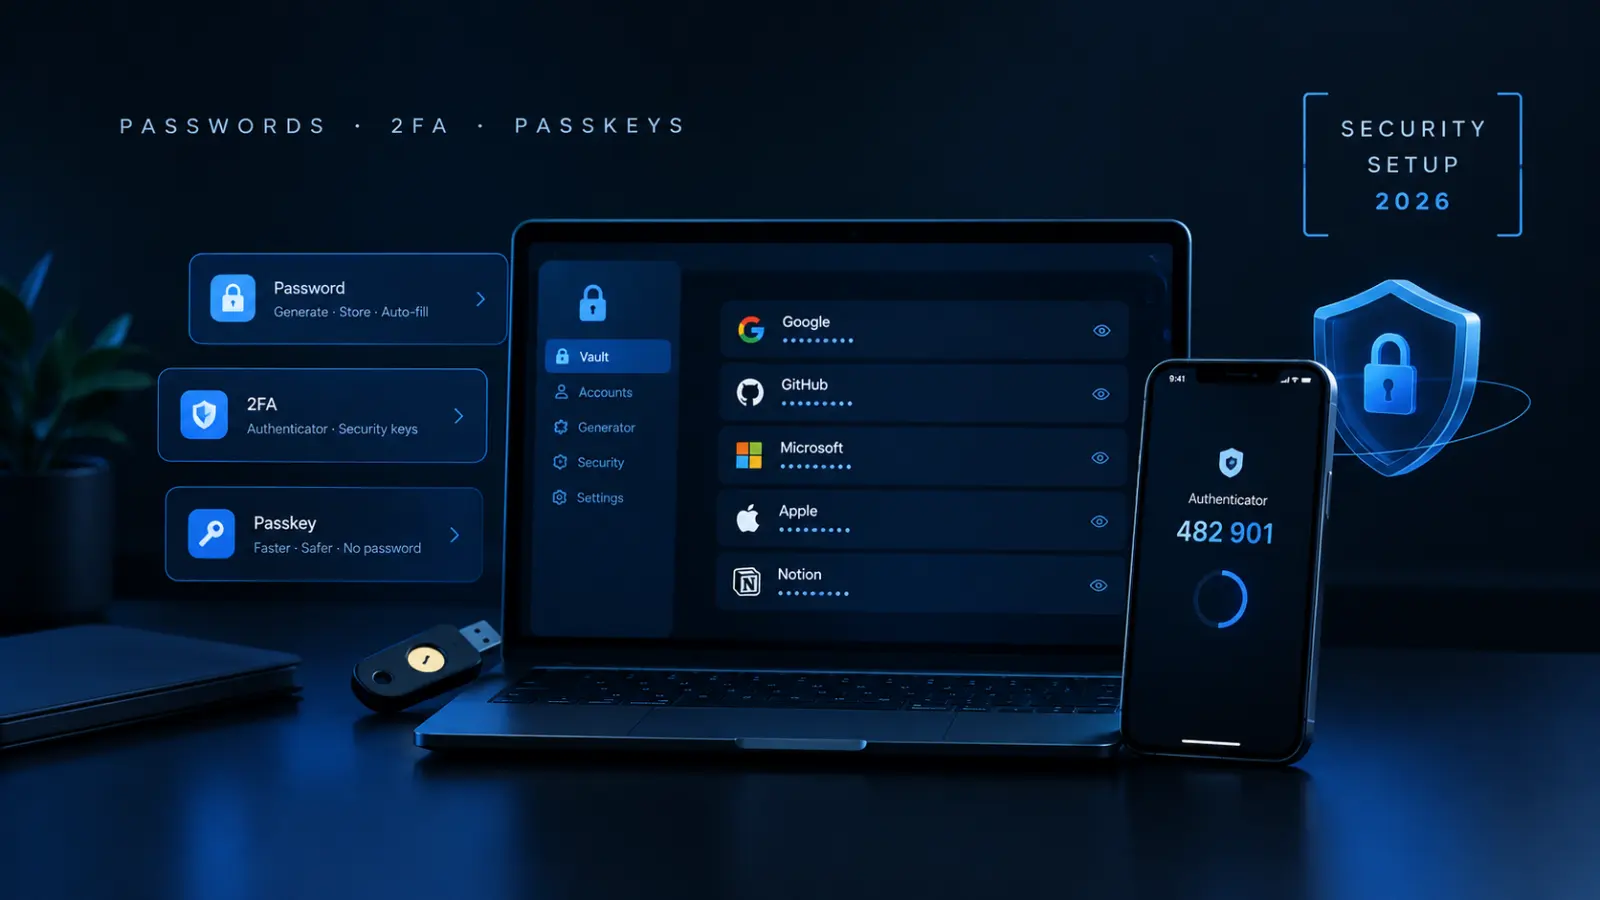
În 2026, securitatea conturilor nu mai înseamnă doar să ai o parolă „complicată”. Dacă folosești aceeași parolă pe mai multe site-uri, nu ai autentificarea în doi pași activată și păstrezi parolele într-un document sau în browser fără o strategie clară, un singur incident poate afecta mai multe conturi.
Vestea bună este că nu ai nevoie de un sistem complicat pentru a-ți proteja conturile. Un setup minim și bine configurat înseamnă trei lucruri: parole unice și suficient de lungi, autentificare multifactor și un manager de parole configurat corect.
În acest ghid explicăm ce trebuie să faci concret în 2026, ce metode de autentificare merită folosite, unde se încadrează 2FA, când merită să folosești passkeys și ce trebuie să faci dacă îți este compromisă una dintre parole.
Care este setup-ul minim de securitate în 2026?
Dacă vrei o configurație simplă, dar solidă, pentru conturile tale, pornește de la următoarele reguli:
- folosește o parolă unică pentru fiecare cont important;
- folosește parole generate aleatoriu pentru conturile unde este posibil;
- păstrează parolele într-un password manager;
- folosește o parolă principală lungă și unică pentru manager;
- activează MFA/2FA pentru conturile importante;
- preferă passkeys sau autentificarea criptografică atunci când serviciul le oferă;
- pentru 2FA, preferă aplicațiile de autentificare sau o cheie de securitate în locul SMS-ului atunci când ai această opțiune;
- salvează codurile de recuperare într-un loc sigur;
- securizează în primul rând emailul principal;
- nu reutiliza parola contului de email pe niciun alt serviciu.
Acesta este un setup realist pentru majoritatea utilizatorilor. Nu trebuie să transformi securitatea într-un proiect complicat de administrare a infrastructurii.
Ordinea corectă contează
Dacă pornești de la zero, nu încerca să schimbi 100 de conturi într-o singură zi. Începe cu emailul principal, conturile financiare, conturile de lucru, hostingul și domeniile, apoi continuă cu rețelele sociale și celelalte servicii.
De ce trebuie să ai parole unice pentru fiecare cont
Cea mai periculoasă greșeală nu este neapărat o parolă scurtă. Este reutilizarea aceleiași parole.
Imaginează-ți că folosești aceeași parolă pentru un forum, un magazin online și email. Dacă forumul este compromis și parola ta ajunge într-o bază de date furată, atacatorii pot încerca aceeași combinație de email și parolă pe alte servicii.
Acest tip de atac este cunoscut drept credential stuffing.
Soluția este simplă: dacă un serviciu este compromis, parola lui trebuie să fie inutilă pe toate celelalte servicii.
Regula simplă
Un cont = o parolă.
Nu există motiv practic să memorezi zeci sau sute de parole. Exact aici intervine managerul de parole.
Cât de lungă trebuie să fie o parolă?
Lungimea contează foarte mult. O parolă lungă și generată aleatoriu este, în general, mult mai greu de ghicit decât una scurtă construită dintr-un cuvânt, un an și câteva simboluri.
Recomandările moderne pun accent pe lungime, unicitate și rezistență la parole comune sau compromise, nu pe reguli artificiale de tipul „o literă mare + o cifră + un simbol”. NIST recomandă ca parolele folosite ca singur factor să aibă cel puțin 15 caractere în cadrul cerințelor sale pentru verificatori.
Pentru parole generate automat
Pentru conturile obișnuite, lasă managerul de parole să genereze parole lungi și aleatorii. Nu trebuie să le memorezi.
Pentru parola pe care trebuie să o memorezi
Pentru parola principală a managerului de parole, folosește o frază de acces lungă și unică, pe care o poți memora fără să fie o informație personală evidentă.
Nu folosi numele, data nașterii, numele copilului, numele companiei sau combinații ușor de asociat cu tine.
De ce ai nevoie de un manager de parole
Un password manager rezolvă una dintre cele mai mari probleme ale securității online: oamenii trebuie să gestioneze prea multe parole.
În loc să memorezi fiecare parolă, managerul poate:
- genera parole aleatorii;
- salva parolele într-un vault criptat;
- completa automat datele de autentificare;
- sincroniza parolele între dispozitive, în funcție de serviciu;
- detecta parole reutilizate sau slabe;
- stoca uneori coduri de recuperare, chei și alte informații sensibile.
NIST notează că password manager-ele pot îmbunătăți securitatea tocmai prin generarea și stocarea sigură a unor parole lungi și unice pentru fiecare serviciu.
Managerul de parole nu este o problemă în sine
Uneori apare întrebarea: „Dacă toate parolele sunt într-un singur loc, nu este mai periculos?”
Este un risc care trebuie gestionat, dar alternativa este adesea mai slabă: parole reutilizate, parole memorate în documente, parole trimise prin mesaje sau parole salvate în locuri nesigure.
De aceea, vault-ul trebuie protejat foarte bine, iar managerul de parole trebuie să aibă MFA activat atunci când oferă această opțiune.
Cum alegi parola principală a managerului
Parola principală este una dintre puținele parole pe care trebuie să le tratezi diferit.
Trebuie să fie:
- lungă;
- unică;
- ușor de memorat pentru tine;
- imposibil de ghicit din informațiile publice despre tine;
- nefolosită pe orice alt serviciu.
Nu salva parola principală într-un fișier text simplu pe desktop și nu o trimite prin email sau chat.
Nu transforma parola principală într-un „pattern”
O greșeală frecventă este să ai o parolă de bază și să adaugi numele serviciului:
ParolaMeaGoogle, ParolaMeaFacebook, ParolaMeaHosting
Acest sistem nu este echivalent cu parole unice aleatorii. Dacă modelul este descoperit, toate conturile devin mai ușor de atacat.
Folosește generatorul de parole
Pentru conturile pe care nu trebuie să le memorezi, nu pierde timpul inventând parole.
Folosește generatorul integrat în managerul de parole și lasă-l să creeze parole diferite pentru fiecare serviciu.
Acest lucru elimină și tentația de a reutiliza aceeași parolă sau de a face mici modificări unei parole existente.
Ce este 2FA și de ce trebuie activat
2FA înseamnă Two-Factor Authentication. În loc să te bazezi doar pe parolă, contul solicită încă o dovadă că ești persoana autorizată.
Ideea de bază este să combini factori diferiți, de exemplu:
- ce știi — parola;
- ce ai — telefon, aplicație de autentificare sau cheie de securitate;
- ce ești — o caracteristică biometrică, în anumite sisteme.
MFA nu face un cont imposibil de compromis, dar poate reduce semnificativ impactul unei parole furate.
2FA nu înseamnă doar SMS
„Am 2FA” nu spune totul. Contează și metoda folosită.
Unele metode oferă o protecție mai bună împotriva phishingului decât altele.
Care metodă 2FA este cea mai bună?
Ca regulă practică, ordinea poate fi aproximativ aceasta:
- Passkey / autentificare criptografică, când este disponibilă;
- cheie hardware de securitate;
- aplicație authenticator cu coduri TOTP;
- SMS, dacă celelalte opțiuni nu sunt disponibile.
NIST face o distincție importantă: autentificarea bazată pe parole și codurile OTP introduse manual nu sunt phishing-resistant, în timp ce autentificarea criptografică poate oferi rezistență la phishing.
De ce SMS-ul nu ar trebui să fie prima alegere
SMS-ul este mai bun decât lipsa oricărei protecții suplimentare, dar nu este alegerea ideală atunci când există alternative mai puternice.
Numărul de telefon poate fi ținta unor atacuri de tip SIM swap, iar codurile primite prin SMS pot fi interceptate sau obținute prin inginerie socială în anumite scenarii.
De aceea, dacă serviciul oferă o aplicație authenticator, passkey sau cheie hardware, merită să preferi una dintre aceste variante.
Authenticator apps și codurile OTP
Aplicațiile de autentificare generează coduri temporare care se schimbă periodic.
Sunt o alegere bună pentru multe conturi și sunt mult mai practice decât să depinzi exclusiv de SMS.
Important: OTP nu este phishing-resistant
Un atacator poate încerca să te convingă să introduci codul într-o pagină falsă. NIST precizează că OTP-urile introduse manual nu sunt considerate phishing-resistant deoarece codul poate fi transmis unui verificator fals și apoi retransmis către serviciul real.
Asta nu înseamnă că TOTP este inutil. Înseamnă că trebuie să înțelegi limita metodei și să folosești passkeys sau autentificare hardware acolo unde protecția împotriva phishingului este o prioritate.
Passkeys: următorul pas după parole și 2FA
Passkeys folosesc autentificare criptografică în locul unei parole tradiționale. Cheia privată este păstrată pe dispozitiv sau în mecanismul de sincronizare al platformei, iar site-ul primește dovada criptografică necesară autentificării.
Un avantaj important este că autentificarea este legată de domeniul serviciului. Acest lucru ajută la protecția împotriva paginilor de phishing care încearcă să imite site-ul real.
NIST clasifică autentificarea WebAuthn/FIDO2 drept un exemplu de autentificare care poate oferi phishing resistance prin asocierea autentificatorului cu domeniul verificatorului.
Ar trebui să folosești passkeys?
Dacă un serviciu important îți oferă passkeys și ai un dispozitiv compatibil, da, merită să iei în calcul folosirea lor.
Totuși, nu trebuie să ștergi toate celelalte metode de recuperare înainte să înțelegi cum funcționează recuperarea contului și ce opțiuni de backup ai.
Pe ce conturi trebuie să activezi protecția prima dată
Nu toate conturile au aceeași valoare. Prioritizează conturile care pot fi folosite pentru recuperarea altor conturi sau care pot produce pierderi financiare.
Ordinea recomandată este:
- email principal;
- conturi bancare și financiare;
- Google / Microsoft / Apple;
- password manager;
- hosting, domenii și servere;
- conturi de business;
- rețele sociale;
- magazine online și marketplace-uri;
- celelalte conturi importante.
Emailul este contul cel mai important
Dacă cineva obține acces la emailul principal, poate încerca să reseteze parolele altor conturi.
De aceea, emailul trebuie tratat ca o cheie către restul ecosistemului tău digital.
Folosește o parolă unică, MFA sau passkey și verifică periodic dispozitivele și sesiunile active.
Nu folosi emailul ca singur punct de recuperare fără protecție
Dacă emailul este compromis, atacatorul poate primi linkurile de resetare pentru alte servicii. Protejarea lui trebuie făcută înainte de orice altceva.
Google, Microsoft și Apple
Conturile principale ale ecosistemului tău digital trebuie protejate la un nivel ridicat deoarece pot sincroniza date, parole, dispozitive, emailuri, documente și alte informații.
Activează MFA sau passkeys, verifică periodic dispozitivele conectate și elimină sesiunile pe care nu le mai recunoști.
Rețelele sociale
Conturile sociale sunt frecvent atacate prin phishing, credential stuffing și inginerie socială.
Pentru conturile cu audiență mare sau pentru conturile de business, activează MFA și verifică periodic aplicațiile terțe care au acces la cont.
Conturile financiare
Conturile bancare, procesatorii de plăți, platformele de investiții și conturile care pot iniția plăți trebuie să aibă cea mai strictă protecție disponibilă.
Folosește metodele de autentificare oferite oficial de instituția financiară și nu dezactiva notificările de securitate doar pentru că sunt incomode.
Hosting, domenii, servere și conturi de dezvoltare
Pentru un developer sau administrator de site, aceste conturi sunt la fel de importante ca emailul.
Compromiterea unui cont de hosting sau registrar poate permite modificarea site-ului, DNS-ului, certificatelor, emailurilor sau chiar accesului la server.
Activează MFA pentru:
- registrarul de domenii;
- providerul de hosting;
- Cloudflare;
- GitHub și alte platforme Git;
- conturile cloud;
- panourile de administrare;
- platformele de deploy;
- serviciile de email;
- conturile de publicitate și analytics.
Protejează și cheile API
Parolele nu sunt singurele secrete importante. API keys, SSH keys, tokens și credentialele de deployment trebuie tratate ca informații sensibile și nu trebuie publicate în repository-uri.
Codurile de recuperare: partea pe care mulți o ignoră
Când activezi 2FA, multe servicii îți oferă coduri de recuperare.
Nu le ignora.
Aceste coduri pot fi singura metodă de a intra din nou în cont dacă îți pierzi telefonul, schimbi dispozitivul sau pierzi accesul la aplicația de autentificare.
Păstrează-le într-un loc separat și sigur. Nu le lăsa în aceeași locație cu telefonul sau în același cont pe care încearcă să-l protejeze.
Backup-ul pentru managerul de parole
Un sistem bun de securitate trebuie să ia în calcul și situația în care pierzi accesul la dispozitivul principal.
Verifică mecanismul oficial de recuperare al managerului tău de parole înainte să ai nevoie de el.
Nu crea backup-uri necriptate fără motiv
Un export complet al parolelor într-un fișier necriptat poate deveni extrem de periculos dacă ajunge pe un laptop pierdut, într-un cloud compromis sau într-un folder accesibil altor persoane.
Dacă serviciul oferă o metodă sigură de backup sau recuperare, folosește-o și înțelege exact ce protejează și ce nu.
Ce să NU faci cu parolele în 2026
- nu folosi aceeași parolă pe mai multe servicii;
- nu folosi parola de email pe alte conturi;
- nu păstra toate parolele într-un fișier TXT neprotejat;
- nu trimite parole prin WhatsApp, Messenger sau email;
- nu folosi numele companiei ca bază pentru parola de administrator;
- nu folosi aceeași parolă cu mici modificări;
- nu dezactiva MFA pentru comoditate;
- nu publica API keys sau tokenuri în GitHub;
- nu ignora alertele de autentificare;
- nu introduce coduri 2FA într-o pagină despre care nu ești sigur că aparține serviciului real.
Ce faci dacă o parolă a fost compromisă
Dacă primești o alertă că o parolă a fost expusă sau suspectezi că un cont a fost compromis, acționează rapid.
- schimbă parola contului;
- folosește o parolă complet nouă și unică;
- verifică dacă aceeași parolă era folosită în altă parte;
- schimb-o și acolo;
- activează MFA sau passkey;
- verifică sesiunile și dispozitivele conectate;
- revocă aplicațiile terțe pe care nu le recunoști;
- verifică metodele de recuperare ale contului.
Dacă parola compromisă era cea de email
Prioritatea este mult mai mare. Schimbă parola, securizează emailul cu MFA sau passkey și verifică dacă au fost modificate metodele de recuperare, regulile de forwarding sau sesiunile active.
Setup minim pentru familie
Pentru o familie, fiecare persoană ar trebui să aibă conturi și parole separate.
Nu folosi o singură parolă „de familie” pentru toate serviciile.
Un setup simplu este:
- password manager pentru fiecare persoană;
- parole unice;
- MFA pentru conturile importante;
- coduri de recuperare păstrate separat;
- dispozitive actualizate;
- o metodă clară de recuperare a conturilor.
Setup minim pentru un business
Într-o companie, problema devine mai complexă deoarece nu mai protejezi doar conturile unei persoane.
Minimul ar trebui să includă:
- password manager pentru echipă;
- MFA obligatoriu pentru conturile critice;
- conturi individuale, nu parole comune;
- drepturi de acces bazate pe rol;
- revocarea accesului când un angajat pleacă;
- monitorizarea sesiunilor și autentificărilor suspecte;
- protecție pentru hosting, domenii, Git și cloud;
- rotirea credentialelor atunci când există suspiciunea unei compromiteri.
Nu împărți parola administratorului
Dacă trei persoane folosesc aceeași parolă de administrator, este greu să știi cine a accesat sistemul și imposibil să revoci accesul unei singure persoane fără să schimbi parola pentru toți.
Conturile individuale și permisiunile pe roluri sunt mult mai ușor de administrat.
Checklist de securitate pentru 2026
Poți folosi următoarea listă ca verificare rapidă:
- Am un password manager.
- Fiecare cont important are o parolă unică.
- Parolele sunt suficient de lungi.
- Folosesc generatorul de parole pentru conturile noi.
- Parola principală a managerului este unică și lungă.
- Password managerul are MFA activat, dacă oferă această opțiune.
- Emailul principal are MFA sau passkey.
- Conturile financiare sunt protejate cu metoda maximă disponibilă.
- Hostingul și domeniile au MFA.
- GitHub și conturile cloud au MFA.
- Am salvat codurile de recuperare.
- Știu cum îmi recuperez managerul de parole dacă pierd telefonul.
- Nu păstrez parole în fișiere TXT neprotejate.
- Nu trimit parole prin chat sau email.
- Verific periodic sesiunile și dispozitivele conectate.
- Folosesc passkeys acolo unde sunt disponibile și potrivite.
Concluzie
Un setup bun de securitate în 2026 nu trebuie să fie complicat.
Dacă ai parole unice și lungi, un manager de parole, MFA activat pe conturile importante, codurile de recuperare păstrate corect și folosești passkeys acolo unde sunt disponibile, ai eliminat deja o mare parte dintre cele mai comune greșeli de securitate.
Cel mai important este să începi cu conturile care pot compromite restul ecosistemului tău digital: emailul, password managerul, conturile financiare, identitatea principală Google/Microsoft/Apple și infrastructura de business.
Nu ai nevoie de un sistem perfect. Ai nevoie de un sistem pe care îl configurezi corect și îl poți menține pe termen lung.
Întrebări frecvente
Este suficientă o parolă foarte complexă?
Nu. O parolă puternică este importantă, dar dacă este reutilizată sau dacă acel cont nu are o protecție suplimentară, compromiterea ei poate avea consecințe serioase. Pentru conturile importante, folosește MFA sau passkey atunci când sunt disponibile.
Este un password manager sigur?
Un password manager bine configurat poate îmbunătăți semnificativ securitatea deoarece permite folosirea unor parole unice și greu de ghicit pentru fiecare serviciu. Vault-ul trebuie însă protejat cu o parolă principală puternică și, dacă este disponibil, MFA.
Este SMS-ul suficient pentru 2FA?
Este mai bine decât să nu ai deloc al doilea factor, dar nu este cea mai bună opțiune atunci când sunt disponibile metode mai rezistente la phishing. Preferă passkeys, chei hardware sau o aplicație authenticator, în funcție de serviciu.
Este Google Authenticator suficient?
O aplicație authenticator care generează coduri TOTP oferă o protecție suplimentară importantă. Totuși, codurile OTP introduse manual nu sunt considerate phishing-resistant, astfel încât passkeys sau autentificarea criptografică pot oferi un nivel superior de protecție împotriva phishingului.
Ar trebui să folosesc passkeys?
Da, atunci când serviciul oferă această opțiune și mecanismul de recuperare este configurat corespunzător. Passkeys folosesc autentificare criptografică și pot oferi rezistență la phishing.
Cât de des trebuie să schimb parolele?
Nu este necesar să schimbi automat fiecare parolă la fiecare câteva luni doar pentru că a trecut timpul. Este mai important să folosești parole unice și să le schimbi atunci când există o compromitere, o suspiciune de acces neautorizat sau când serviciul recomandă acest lucru.
Pot păstra parolele în browser?
Managerul de parole al browserului poate fi o soluție practică, mai ales dacă este protejat corespunzător prin contul principal și mecanismele de securitate ale dispozitivului. Important este să nu revii la parole reutilizate sau la stocarea lor în fișiere neprotejate doar pentru că nu vrei să folosești un manager dedicat.
Ce cont ar trebui să securizez primul?
Emailul principal. Dacă un atacator obține acces la email, poate încerca să reseteze parolele altor servicii. După email, prioritizează conturile financiare, identitatea principală, password managerul și infrastructura de business.
Ce fac dacă mi-am pierdut telefonul cu aplicația de autentificare?
Folosește metodele oficiale de recuperare ale serviciului, inclusiv codurile de recuperare sau un alt autentificator deja înregistrat. După recuperare, verifică sesiunile active și elimină dispozitivul pierdut din cont.
Autor
Andrei PopaJurnalist tech. Scrie despre gadgeturi, hosting, cybersecurity și infrastructură cloud.