Claude Security: scanare continuă a codului, remedieri și limitele analizei AI
Anthropic actualizează Claude Security: scanare continuă, urmărirea remedierilor și integrări API/MCP. Ce verifici înainte de un pilot și ce nu înlocuiește analiza AI.
Anthropic a anunțat pe 21 octombrie 2026 o actualizare Claude Security care adaugă scanare continuă a codului, urmărirea remedierilor și integrări prin API și MCP. Produsul este disponibil în beta publică pentru clienții Claude Enterprise. Noutatea este relevantă pentru echipele care vor să urmărească problemele de securitate pe măsură ce aplicațiile se schimbă, nu doar la momentul unui audit punctual.
Conform anunțului oficial Anthropic, produsul poate reevalua constatările după modificarea codului și poate redeschide o problemă dacă reapare. Contextul furnizat de echipă contribuie la prioritizare, iar administratorii pot controla accesul la proiecte. Acestea sunt capabilități descrise de furnizor; articolul nu prezintă un test independent al eficienței lor.
Informații verificate la 22 octombrie 2026. Data anunțului este 21 octombrie. Exemplele de mai jos sunt scenarii demonstrative și recomandări editoriale, nu rezultate obținute pe proiecte ale unor clienți.
Ce este Claude Security și ce problemă încearcă să rezolve
Un raport de securitate își pierde rapid utilitatea dacă echipa nu știe ce probleme sunt încă prezente, cine le remediază și dacă schimbările au ajuns în versiunea relevantă. Un instrument care identifică probleme poate ajuta, dar valoarea lui depinde și de felul în care constatările intră în procesul de dezvoltare.
Claude Security analizează codul pentru probleme de securitate. Nu trebuie confundat cu o simplă conversație în care lipești un fragment și ceri o opinie. Pentru disponibilitate și configurare, referința este documentația de utilizare Claude Security. Verifică eligibilitatea organizației și opțiunile contului înainte să planifici un pilot; nu presupune că un abonament individual include produsul Enterprise.
Ca regulă de lucru, separă trei întrebări: există într-adevăr o problemă în cod, poate fi atinsă în configurația aplicației și a fost remediată în mediul care contează? O etichetă de severitate nu răspunde singură tuturor acestor întrebări. Echipa trebuie să poată lega concluzia de dovezi și de versiunea analizată.
Cum pregătești un prim proiect
Ghidul oficial de pornire descrie condițiile de conectare a repository-urilor și drepturile pentru crearea proiectelor. În funcție de furnizorul Git, integrarea poate presupune aplicația GitHub sau un token autorizat. Pentru GitHub Enterprise Server există condiții suplimentare de integrare. Urmează procedura corespunzătoare infrastructurii tale, nu un tutorial pentru alt tip de cont.
Recomandarea noastră este să începi cu o aplicație bine înțeleasă și cu un responsabil tehnic disponibil. Notează branchul analizat, componentele incluse și ce nu intră în evaluare. Dacă alegi din prima un portofoliu de aplicații fără proprietari clari, riști să obții multe constatări și puțină capacitate de remediere.
- Stabilește cine aprobă accesul la cod și cine urmărește rezultatele.
- Alege un proiect pilot și documentează limitele lui.
- Configurează accesul prin mecanismul oficial, cu drepturile necesare.
- Pregătește descrierea arhitecturii și a regulilor de securitate.
- Revizuiește constatările înainte să le transformi în intervenții.
- Definește cum verifici patch-ul, deploymentul și eventualele regresii.
Nu introduce tokenuri, parole sau date personale în explicațiile editoriale ale proiectului. Folosește mecanismele de autentificare ale integrării și regulile organizației pentru accesul furnizorilor la cod. Un mediu de test poate conține tot informații confidențiale; numele lui nu este o garanție că poate fi partajat fără verificare.
Exemplu Laravel: validarea nu înlocuiește autorizarea
Scenariu demonstrativ: un endpoint acceptă un ID de factură, verifică dacă este numeric și găsește în baza de date o factură cu acel ID. Aceste verificări pot fi corecte și totuși insuficiente dacă utilizatorul poate accesa factura altei organizații. Întrebarea de securitate este dacă identitatea autentificată are dreptul să citească resursa respectivă.
Pentru evaluare, echipa ar trebui să poată arăta ruta, regula de autorizare și un test cu doi utilizatori din organizații diferite. Dacă izolarea se aplică într-un strat comun, acel strat trebuie identificat. Dacă se aplică doar într-un controller, trebuie verificat dacă există și alte căi către aceeași resursă.
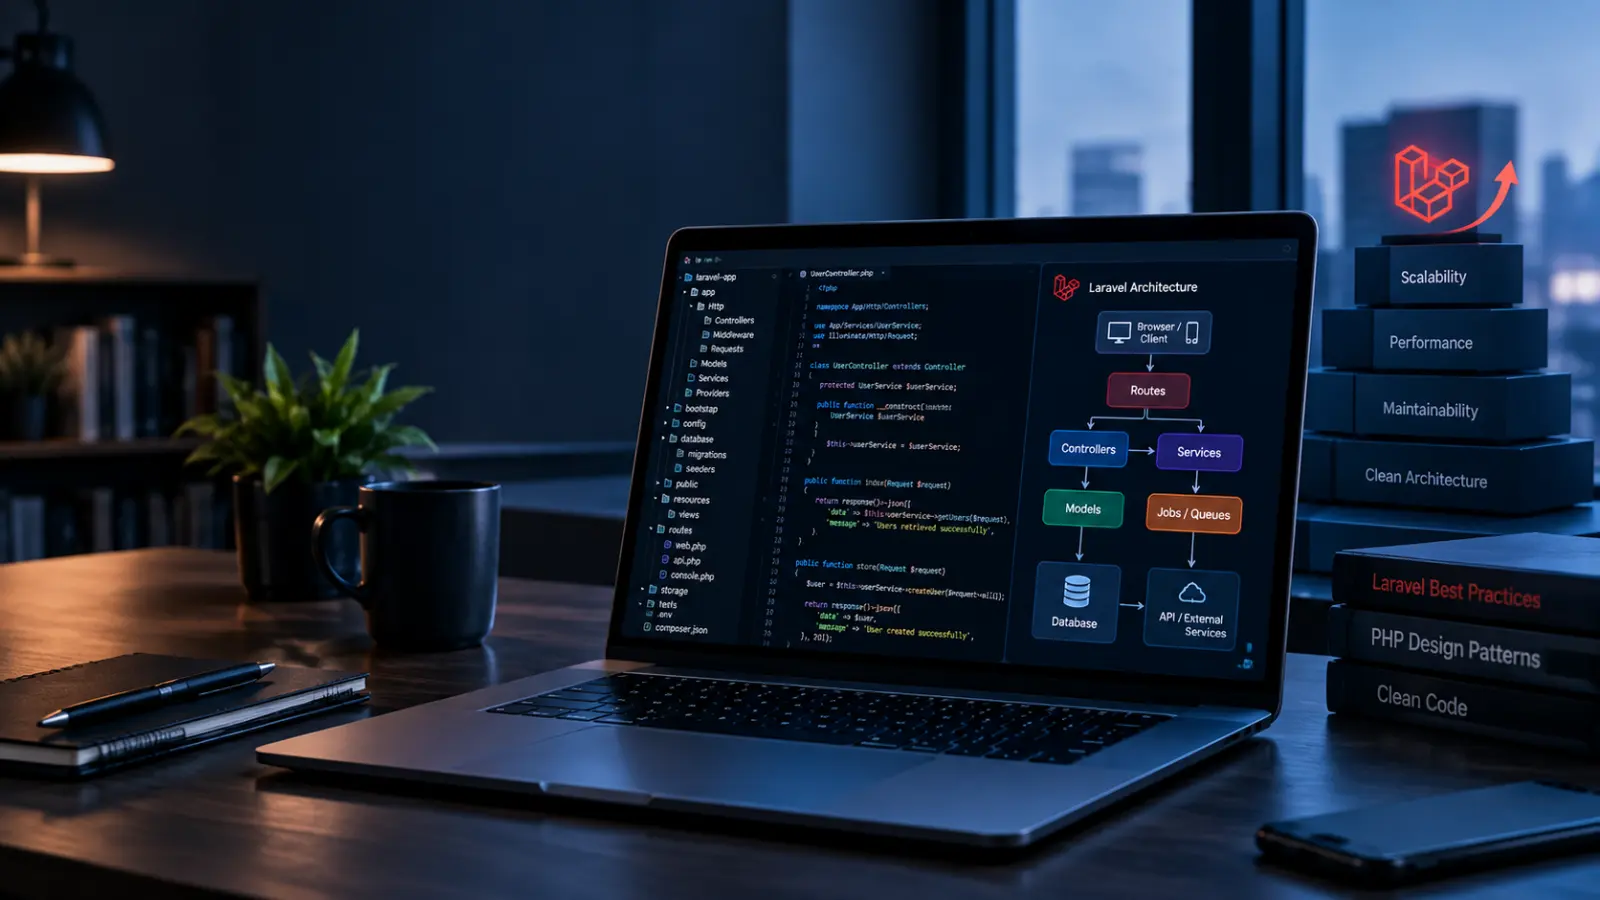
Exemplul nu afirmă că Claude Security a descoperit această problemă într-un proiect INONLINE și nu garantează detectarea ei într-un proiect al cititorului. Arată ce tip de dovadă ar face o constatare utilă. Pentru context despre structura unei aplicații, vezi ghidul de organizare a unui proiect Laravel.
De ce contextul arhitecturii contează
O afirmație precum „endpointul este intern” trebuie susținută de configurația reală. Este accesibil doar printr-o rețea privată? Există autentificare? Poate fi apelat din alt serviciu care primește date de la utilizatori externi? O descriere incompletă poate conduce la o prioritate greșită, indiferent cine face analiza.
Pregătește o hartă simplă: ce date intră, cine le poate trimite, ce componente le procesează și unde sunt luate deciziile de autorizare. Include limitele dintre organizații într-o aplicație multi-tenant. Documentează și controalele existente, dar verifică dacă sunt active în mediul de producție.
Contextul trebuie actualizat când arhitectura se schimbă. Dacă un serviciu anterior intern devine public, concluziile bazate pe vechea expunere trebuie revizuite. Tratarea documentației drept dovadă permanentă, fără verificarea configurației, este o problemă de proces pe care niciun instrument nu o rezolvă automat.
De la constatare la remediere: ce ar trebui să conțină un tichet
| Element | Ce înregistrezi |
|---|---|
| Identificare | Repository, branch, commit și componenta afectată |
| Problemă | Comportamentul observat și condițiile în care apare |
| Dovadă | Referințe la cod și un test controlat, unde este posibil |
| Impact | Datele sau operațiunile expuse, fără presupuneri exagerate |
| Responsabil | Persoana care validează și echipa care implementează |
| Acceptare | Testul care trebuie să treacă și verificarea după deployment |
Acest format este o recomandare de lucru. Evită tichetele care conțin doar „critical” și o descriere generală. Dezvoltatorul trebuie să poată înțelege ce trebuie să se schimbe, iar evaluatorul trebuie să poată confirma că remedierea acoperă cazul inițial.
Nu considera problema închisă doar pentru că există un commit. Codul poate fi într-un branch care nu a fost livrat sau într-un serviciu care nu rulează încă versiunea nouă. Urmărește separat starea în repository și starea deploymentului. Această diferență este importantă și când instrumentul raportează că modificarea din cod a rezolvat constatarea.
API și MCP: cum le integrezi fără să pierzi controlul
Anunțul include API, notificări prin webhooks și un conector MCP pentru lucrul cu constatările. Accesul este legat de drepturile utilizatorului. Integrarea poate reduce transferul manual de informații, dar trebuie configurată în limitele procesului echipei.
Un flux de pilot rezonabil ar putea importa o constatare într-un sistem de tichete și atașa identificatorul ei, fără să aprobe automat un patch. Persoana responsabilă validează problema, dezvoltatorul propune schimbarea, iar testele și revizuirea decid dacă aceasta poate fi livrată. Nu este necesar ca fiecare integrare să primească drepturi de scriere în toate proiectele.
Testează și erorile: notificări duplicate, acces revocat, proiect redenumit sau integrare indisponibilă. O notificare repetată nu ar trebui să creeze tichete fără limită. O eroare de conectare nu ar trebui să apară în raport drept „zero vulnerabilități”. Starea necunoscută trebuie să rămână vizibilă.
Ce nu înlocuiește scanarea codului
Scanarea repository-ului nu confirmă automat starea runtime-ului instalat, configurația serverului sau absența unui incident. Aceste verificări au surse de adevăr diferite. Un raport fără constatări poate însemna că nu s-au identificat probleme în aria analizată, nu că întregul sistem este sigur.
Exemplul recent este incidentul PHP2Shell. Pentru vulnerabilitățile respective, proiectul PHP a publicat actualizări ale runtime-ului. O verificare a codului aplicației nu dovedește că serverul folosește deja pachetul remediat.
Rămân necesare administrarea dependențelor, configurarea accesului, actualizările infrastructurii, testarea și răspunsul la incidente. Pentru folosirea responsabilă a AI în dezvoltare, vezi și ghidul despre asistenții AI pentru cod.
Cum măsori dacă pilotul merită continuat
Urmărește constatările validate, timpul necesar evaluării, timpul până la remediere și problemele redeschise. Numărul brut de alerte nu este suficient: o creștere poate însemna acoperire mai bună, dar poate însemna și zgomot. Notează separat alertele infirmate, cu motivul și dovezile.
Compară proiecte sau perioade cu un context apropiat și consemnează schimbările majore. Dacă într-o săptămână scanezi un repository mic și în alta adaugi un monolit vechi, numărul de rezultate nu reprezintă o comparație directă a eficienței. Nu transforma un pilot scurt într-o promisiune de reducere garantată a incidentelor.
Include și costul uman: cine explică arhitectura, cine validează, cine scrie testele și cine urmărește deploymentul. Un instrument este mai util când rezultatele sale au un traseu clar până la remediere. Fără acest traseu, echipa poate acumula un raport mai mare fără să reducă expunerea reală.
Un pilot complet: de la inventarul aplicației la decizia de extindere
Următorul plan este o propunere editorială pentru o echipă mică, nu procedura obligatorie a produsului. Scopul său este să răspundă la o întrebare concretă: putem transforma constatările în remedieri verificate, cu un efort pe care îl putem susține? Un pilot fără acest obiectiv riscă să devină doar o demonstrație interesantă.
În prima etapă, inventariază componentele: aplicația web, API-ul, procesele din coadă, integrarea de plăți și zona de administrare. Pentru fiecare, notează cine o întreține, ce date prelucrează și care repository conține codul. O aplicație poate avea mai multe componente în același repository; numărul proiectelor Git nu descrie singur suprafața analizată.
Alege apoi un flux complet, de exemplu descărcarea unei facturi din contul clientului. Urmărește cererea de la utilizator până la fișierul livrat. Acest exercițiu ajută echipa să ofere context verificabil și să recunoască o constatare relevantă. Nu este nevoie să documentezi perfect întregul sistem înainte de pilot, dar trebuie să știi unde se termină analiza.
Rezervă explicit timp pentru triere și remediere. Dacă toate constatările ajung la un dezvoltator care nu are capacitate disponibilă, creșterea numărului de scanări nu rezolvă blocajul. La sfârșitul pilotului, raportează ce ai verificat, ce ai remediat, ce ai amânat motivat și ce a rămas necunoscut.
Model practic de context: ce informații oferi echipei de analiză
Un document util nu trebuie să fie lung, ci verificabil. În loc de „aplicația este securizată”, scrie unde se autentifică utilizatorul, ce tipuri de conturi există și cum este stabilită organizația activă. În loc de „fișierele sunt private”, precizează mecanismul prin care este controlată descărcarea și cine poate genera acces temporar.
| Întrebare | Exemplu de informație utilă | Dovadă de verificat |
|---|---|---|
| Cine folosește fluxul? | Client autentificat, operator sau proces automat | Middleware și identitatea folosită efectiv |
| Care este resursa protejată? | Factura aparține unei organizații | Relația din model și regula de acces |
| Unde circulă datele? | API, job și stocare de fișiere | Apelurile și configurația mediului |
| Ce excepții există? | Acces temporar pentru suport | Aprobare, expirare și jurnalizare |
| Ce nu a fost verificat? | Un serviciu extern administrat separat | Responsabilul și limita evaluării |
Include data revizuirii documentului și persoana care îi poate confirma conținutul. O regulă descrisă în documentație, dar eliminată între timp din implementare, poate produce o concluzie greșită. Când cineva spune că o constatare este acoperită de alt control, cere referința exactă la acel control și un mod de a-l verifica.
Exemplul Laravel, pas cu pas: cum validezi izolarea facturilor
Continuăm scenariul demonstrativ cu două organizații fictive, Alfa și Beta. Creează date de test, fără facturi sau identități reale: un utilizator în Alfa, unul în Beta și câte o factură pentru fiecare. Stabilește înainte comportamentul dorit: utilizatorul Alfa își vede factura, însă nu poate vedea documentul Beta.
Autentificarea răspunde la întrebarea cine face cererea. Autorizarea decide dacă persoana poate efectua operațiunea asupra resursei. Laravel oferă gates și policies pentru organizarea acestor decizii; verifică documentația oficială despre autorizare pentru versiunea proiectului. Folosirea frameworkului nu dovedește că fiecare rută aplică regula potrivită.
Documentează o matrice de comportamente înainte de patch. Include accesul legitim, accesul între organizații, utilizatorul neautentificat și o resursă inexistentă. Pentru cererea neautorizată, aplicația poate avea o convenție de răspuns 403 sau 404; criteriul esențial este să nu divulge conținutul protejat. Nu schimba convenția fără să verifici clienții API existenți.
Verifică și alte intrări către aceeași informație. Pagina HTML poate aplica o regulă corectă, în timp ce exportul, descărcarea sau un endpoint auxiliar pot ocoli verificarea. Scopul nu este să presupui că toate sunt vulnerabile, ci să confirmi că protecția urmărește resursa pe traseele reale.
Înregistrează rezultatul testului înainte de modificare, aplică patch-ul într-un mediu controlat și rulează din nou matricea. Un test util trebuie să eșueze pentru comportamentul greșit și să treacă pentru cel corect. Un test care verifică doar existența unei metode de autorizare nu demonstrează că accesul este blocat efectiv.
Acest material nu furnizează un patch universal: numele modelelor, relațiile și regulile de business diferă. Mai ales într-un sistem multi-tenant, un administrator poate avea excepții legitime. Documentează-le și testează-le separat, astfel încât remedierea să nu blocheze accidental operațiuni autorizate.
Cum tratezi constatările incerte și alertele infirmate
Nu fiecare constatare trebuie acceptată automat, dar nici respinsă fiindcă pare improbabilă. Folosește stări explicite: confirmată, infirmată cu dovezi, necesită context sau amânată printr-o decizie asumată. Ultimele două nu înseamnă remediere. În felul acesta, raportul nu amestecă lipsa informației cu absența problemei.
O constatare infirmată ar trebui să păstreze explicația și referința la controlul relevant. De exemplu, echipa poate demonstra că o operațiune este autorizată într-un middleware comun. Dacă middleware-ul este ulterior schimbat, evaluarea trebuie redeschisă. Concluzia este valabilă pentru condițiile verificate, nu pentru orice versiune viitoare.
Prioritizarea ar trebui să țină cont de expunere, date afectate, condiții necesare și controale compensatorii. O problemă dificil de atins într-un flux dezactivat nu are automat aceeași urgență operațională ca accesul neautorizat la date dintr-un endpoint public. Totuși, orice reducere de prioritate trebuie argumentată, nu bazată pe presupunerea că nimeni nu va încerca.
Integrarea cu tichetele: un contract simplu și verificabil
Înainte să conectezi sisteme, definește informația minimă care trebuie transferată: identificatorul constatării, proiectul, versiunea analizată, starea, responsabilul și linkul către dovadă. Nu copia automat tot codul sau toate jurnalele în fiecare platformă. Uneori o referință cu acces controlat este suficientă pentru colaborare.
Folosește o cheie stabilă pentru asocierea dintre constatare și tichet. Dacă aceeași notificare este procesată din nou, integrarea trebuie să actualizeze înregistrarea existentă sau să recunoască duplicatul. Acesta este un obiectiv de proiectare pentru conectorul echipei, nu o garanție privind comportamentul tuturor serviciilor conectate.
Stabilește cine deține fiecare stare. „Patch propus”, „patch integrat”, „livrat” și „verificat în mediul relevant” descriu lucruri diferite. Un eveniment care confirmă schimbarea codului nu ar trebui să marcheze automat verificarea deploymentului dacă integrarea nu are dovada acesteia. Păstrează istoricul tranzițiilor pentru a putea explica de ce s-a închis un tichet.
Testează indisponibilitatea înainte să te bazezi pe automatizare. Dacă serviciul de tichete refuză cererea, ai nevoie de o reluare controlată și de vizibilitate asupra eșecului. Dacă accesul este revocat, integrarea trebuie să raporteze problema de acces. Nu afișa succes doar pentru că procesul local s-a terminat fără o excepție vizibilă.
Remedierea este gata: cum pregătești livrarea și revenirea
Revizuirea patch-ului trebuie să răspundă la două întrebări: închide problema demonstrată și păstrează comportamentul legitim? Uită-te la diferențele efective, nu numai la descrierea generată. O schimbare mică poate avea impact mare dacă afectează o regulă de autorizare folosită de multe rute.
Înainte de livrare, notează versiunea de pornire, versiunea propusă și verificările necesare. Dacă schimbarea implică structura datelor, revenirea codului poate să nu fie suficientă. Planul trebuie adaptat la migrare și compatibilitate, nu redus la afirmația generică „revenim la versiunea anterioară”.
După deployment, verifică fluxul protejat cu date de test autorizate și urmărește erorile operaționale. Confirmă că procesele care rulează în fundal folosesc versiunea corectă, dacă sunt implicate în remediere. Nu include secrete sau date reale ale clienților în raportul de validare. Păstrează doar dovada necesară pentru criteriile de acceptare.
Cine face ce: responsabilități pentru o echipă mică
Într-o echipă mică, aceeași persoană poate avea mai multe roluri, dar deciziile trebuie totuși separate. Responsabilul proiectului confirmă aria analizată și accesul la repository. Dezvoltatorul explică implementarea și propune patch-ul. Persoana care verifică rezultatul urmărește criteriile de acceptare. Administratorul mediului confirmă versiunea livrată, dacă aceasta nu poate fi verificată direct de echipa aplicației.
Separarea nu presupune obligatoriu patru angajați diferiți. Înseamnă că raportul arată cine a luat fiecare decizie și pe baza cărei dovezi. Dacă lucrezi singur, poți păstra aceeași disciplină în etape distincte: investigare, implementare, testare și verificare după livrare. O a doua revizuire este utilă pentru schimbările sensibile, dar simpla existență a unui evaluator AI nu demonstrează independența evaluării.
Pregătește și situația în care responsabilul lipsește. Cine primește constatarea, cine poate revoca accesul integrării și cine poate decide oprirea pilotului? Dacă răspunsurile depind de un cont personal pe care nu îl mai administrează nimeni, automatizarea are o problemă de continuitate. Documentează proprietatea integrării și procedura de predare a responsabilității.
La încheierea pilotului, revizuiește accesul acordat. Un experiment care nu continuă nu ar trebui să lase conectări uitate. Dacă proiectul continuă, stabilește când se revalidează drepturile și ce se întâmplă când un repository este mutat sau arhivat. Aceste verificări administrative fac parte din operarea sănătoasă a integrării, chiar dacă nu produc un patch de securitate.
Păstrează exemplele demonstrative separat de constatările reale. O echipă poate introduce intenționat un caz vulnerabil într-un laborator pentru a evalua fluxul, însă rezultatul trebuie etichetat ca test controlat. Nu îl prezenta în raportul executiv drept vulnerabilitate descoperită în producție. La fel, un caz de laborator nedetectat merită investigat fără a presupune imediat că întregul instrument este inutil.
În evaluarea unui caz nedetectat, verifică mai întâi dacă fișierele și versiunea relevante au fost incluse, dacă analiza s-a încheiat și dacă rezultatul a fost interpretat corect. Abia apoi discută limita de detecție. Această ordine evită confundarea unei erori de configurare cu o limită a analizei, fără să ascundă vreuna dintre ele.
Ce raportezi managementului fără să creezi o falsă impresie de siguranță
Un raport bun explică aria evaluată și rezultatele confirmate. „Am închis zece tichete” nu spune dacă au fost remedieri, duplicate sau constatări infirmate. Separă aceste categorii și arată ce riscuri validate au rămas fără rezolvare, cine le deține și ce dependențe blochează intervenția.
Poți urmări timpul dintre confirmare și livrare, durata verificării umane și numărul problemelor reapărute. Definește însă punctele de pornire și de oprire ale fiecărui indicator. Dacă timpul de remediere se oprește la commit într-o echipă și la deployment în alta, comparația nu are aceeași semnificație.
Decizia de extindere ar trebui să includă capacitatea echipei de a procesa constatările, nu doar costul instrumentului. Dacă pilotul produce informații utile, dar procesul de livrare este blocat, următoarea investiție poate fi în teste sau în organizarea remedierilor. Dacă rezultatele sunt greu de validat, îmbunătățește contextul înainte să extinzi aria analizată.
Un criteriu de oprire este la fel de util ca unul de succes. Poți suspenda extinderea dacă nu există responsabil pentru constatări, dacă accesul acordat depășește cerințele aprobate sau dacă nu poți verifica rezultatele. Reluarea se face după rezolvarea condiției concrete. Aceasta este o decizie de operare a pilotului, nu o concluzie universală despre eficiența produsului.
Întrebări frecvente despre Claude Security
Actualizarea este disponibilă tuturor utilizatorilor Claude?
Anunțul din 21 octombrie 2026 indică beta publică pentru clienții Claude Enterprise. Verifică opțiunile organizației; nu presupune că un plan individual oferă același acces.
Scanarea continuă înseamnă analizarea instantanee a fiecărui commit?
Nu trebuie presupus un asemenea termen. Verifică documentația și starea analizei pentru branchul relevant. Articolul nu promite un timp garantat de detectare.
Pot aplica automat toate patch-urile propuse?
Este mai prudent să păstrezi validarea, testele și aprobările stabilite pentru proiect. O remediere trebuie să corecteze problema fără să introducă regresii sau să schimbe neintenționat regulile aplicației.
Un raport fără rezultate înseamnă că aplicația este sigură?
Nu. Interpretează rezultatul în raport cu versiunea, aria și condițiile analizei. Infrastructura și configurația efectivă necesită verificări separate.
Exemplele Laravel din articol sunt vulnerabilități descoperite pe INONLINE?
Nu. Sunt scenarii demonstrative pentru a explica validarea unei constatări. Nu reprezintă rezultatul unui audit al platformei.
Cu ce proiect ar trebui să încep?
Cu unul pentru care există un responsabil tehnic, documentație suficientă și capacitate de remediere. Definește înainte ce rezultat ar justifica extinderea pilotului.
Ce merită reținut pentru echipa ta
Noutățile Claude Security merită evaluate printr-un pilot cu limite și criterii clare. Leagă fiecare constatare de dovezi, fiecare patch de teste și fiecare rezultat din cod de deploymentul real. Acesta este pasul care transformă analiza într-o îmbunătățire verificabilă a securității.
Surse și referințe
- anunțului oficial Anthropic — Anthropic (consultat 2026-10-22)
- documentația de utilizare Claude Security — Anthropic (consultat 2026-10-22)
- Ghidul oficial de pornire — Anthropic (consultat 2026-10-22)
- actualizări ale runtime-ului — PHP (consultat 2026-10-22)
- Documentația oficială despre autorizare — Laravel (consultat 2026-10-22)
Îți place INONLINE?
Articolele, cursurile și tool-urile noastre sunt gratuite. Ne poți susține cu o cafea sau îți poți promova afacerea în fața cititorilor noștri.
Autor
GabrielDevGabriel este fondatorul INONLINE și dezvoltatorul care își prezintă public proiectele pe gabrieldev.eu. Portofoliul include site-uri de servicii, magazine online și aplicații precum AsistAi. Pe INONLINE publică explicații și laboratoare despre dezvoltare web, integrarea serviciilor și administrarea aplicațiilor. Exemplele didactice sunt diferențiate de proiectele comerciale, iar rezultatele măsurate sunt prezentate numai când există date și metodă.